Lexikon CAPTCHA

Definition CAPTCHA

Ein CAPTCHA (Completely Automated Public Turing test to tell Computers and Humans Apart) ist ein Test, der menschliche Besucher von automatisierten Programmen unterscheiden soll. Er sitzt meist in Formularen, bei Anmeldungen oder Kommentarfunktionen.

Ziel ist der Schutz vor Spam, Massenanfragen und automatisiertem Ausprobieren von Zugangsdaten. Moderne Verfahren arbeiten zunehmend unsichtbar im Hintergrund, statt Besuchern ein Rätsel zu stellen.
Inhaltsübersicht

Ein CAPTCHA ist keine Sicherheitsgarantie. Laut W3C sind viele verbreitete Verfahren nicht mehr besonders wirksam, und sie schließen Menschen mit Behinderungen oft aus.

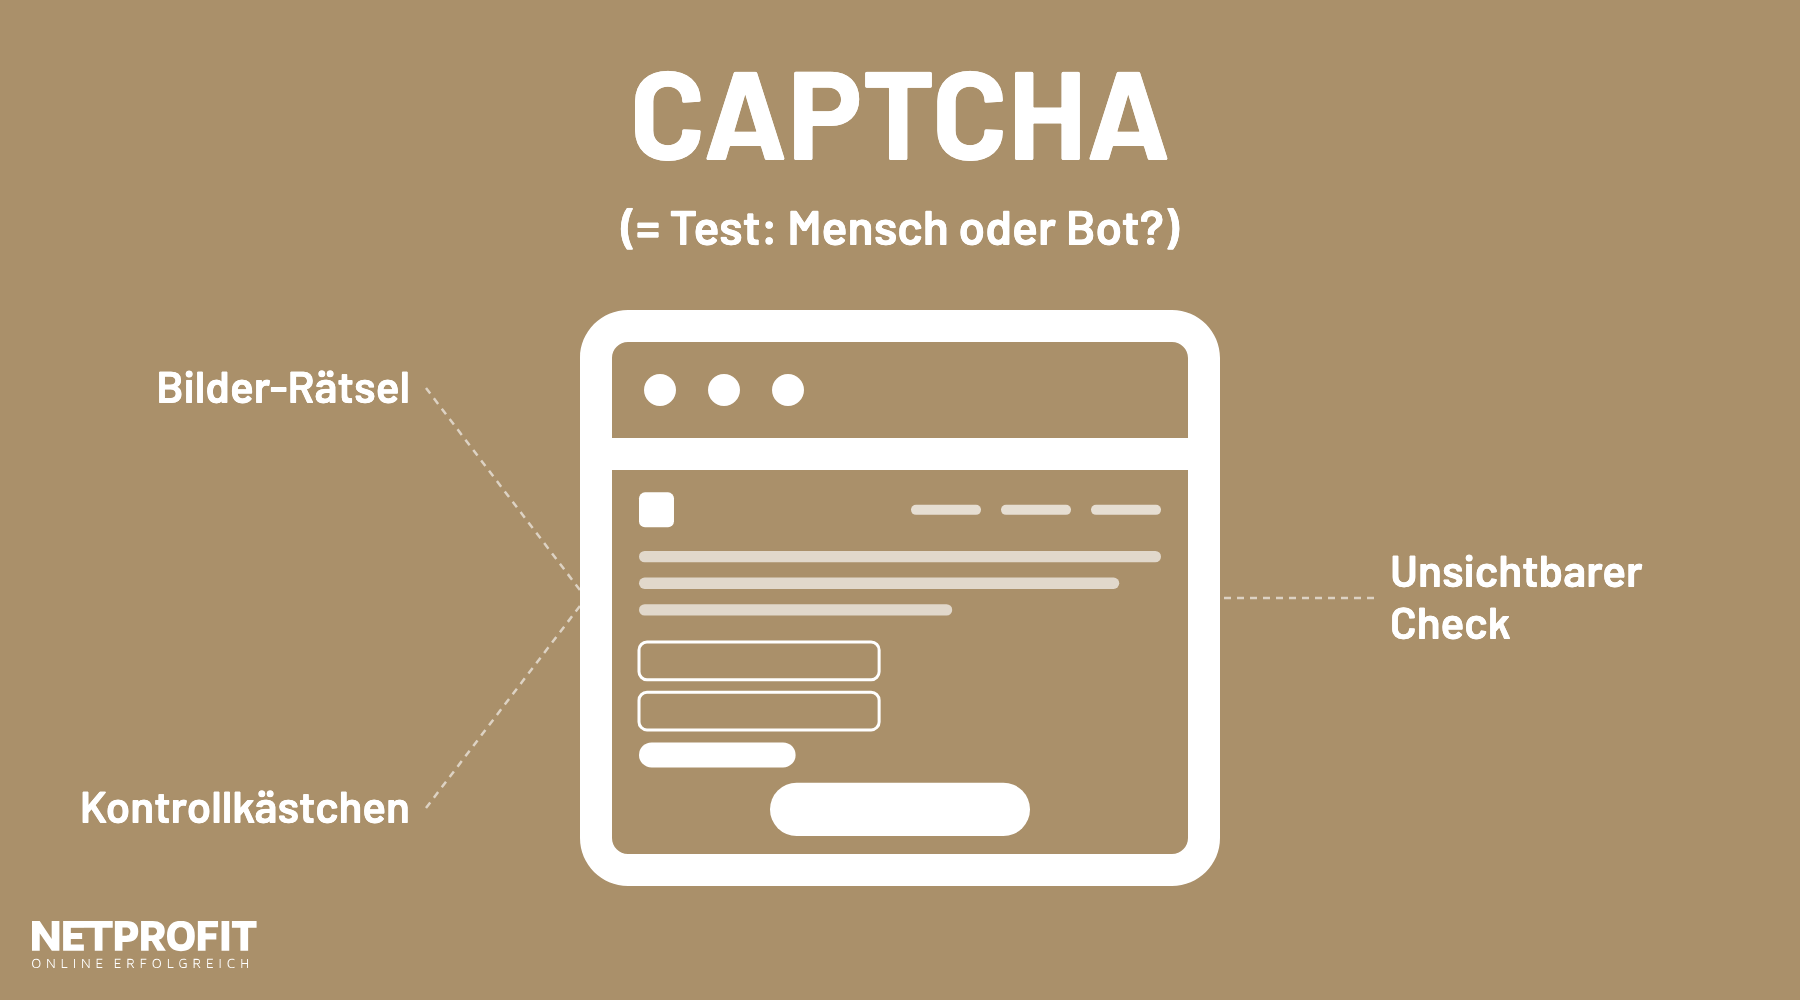
Webseite mit Formular, umgeben von drei CAPTCHA-Varianten: Bilder-Rätsel, Kontrollkästchen und unsichtbarer Check
Ein CAPTCHA soll automatisierte Zugriffe von echten Besuchern unterscheiden, bevor ein Formular abgeschickt wird.

Bedeutung Wozu braucht eine Webseite ein CAPTCHA?

Formulare sind offene Türen: Jedes Kontaktformular, jede Registrierung und jede Kommentarspalte lässt sich per Skript automatisch befüllen. Die Folgen reichen von nervigem Spam bis zu überlasteten Servern oder missbrauchten Anmeldungen.

Ein CAPTCHA bremst solche Zugriffe, bevor sie Ihr System erreichen. Das betrifft vor allem Crawler und Skripte, die keine echten Interessenten sind. Es ist aber nur eine Schicht von mehreren, denn auch die serverseitige Prüfung der Eingaben bleibt nötig.

Funktionsweise Welche CAPTCHA-Arten gibt es?

Der Besucher löst eine Aufgabe oder wird im Hintergrund bewertet, und der Server prüft anschließend das Ergebnis, bevor er das Formular annimmt. Typische Varianten:

  • Text- und Bildrätsel: Besucher erkennen verzerrte Zeichen oder wählen passende Bilder aus. Das ist die klassische Form.
  • Kontrollkästchen: Ein Klick auf „Ich bin kein Roboter“ genügt, im Hintergrund wertet der Anbieter das Verhalten aus.
  • Unsichtbare Verfahren: Der Anbieter bewertet die Interaktion und liefert einen Risikowert, ohne dass ein Rätsel erscheint.
  • Lösungen ohne Drittanbieter: Ein verstecktes Feld (Honeypot), eine Zeitmessung oder eine einfache Rechenaufgabe laufen auf dem eigenen Server.

Beispiel CAPTCHA in der Praxis

Ein Unternehmen erhält über sein Kontaktformular täglich unerwünschte Nachrichten. Zuerst kommen ein verstecktes Feld und eine Zeitprüfung zum Einsatz, die echte Besucher nicht bemerken. Reicht das nicht, wird ein unsichtbares CAPTCHA eines Anbieters ergänzt.

Das Ergebnis hängt vom Einzelfall ab. Entscheidend ist, die Spam-Quote vorher und nachher zu beobachten und zu prüfen, ob echte Anfragen weiterhin ankommen.

Praxis So setzen Sie ein CAPTCHA sinnvoll ein

Bevor Sie ein CAPTCHA einbauen, lohnt sich eine kurze Reihenfolge:

  1. Bedarf prüfen: Stellen Sie fest, ob und wie viel Spam tatsächlich ankommt.
  2. Leise Maßnahmen zuerst: Honeypot, Zeitprüfung und serverseitige Validierung stören niemanden.
  3. Verfahren wählen: Bei Bedarf ein unsichtbares oder zugängliches Verfahren statt eines Bilderrätsels nehmen.
  4. Datenschutz klären: Anbieter, Datenübertragung und Datenschutzerklärung vorab prüfen.
  5. Testen: Formular mit Smartphone, Tastatur und Screenreader ausprobieren.

Abgrenzung CAPTCHA, Honeypot und Rate Limiting

Ein CAPTCHA verlangt eine Aktion oder bewertet Verhalten. Ein Honeypot ist ein verstecktes Formularfeld, das nur Programme ausfüllen. Rate Limiting begrenzt, wie oft eine Adresse in kurzer Zeit Anfragen senden darf. Die Verfahren lassen sich kombinieren.

Auch beim Login ist die Abgrenzung wichtig: Ein CAPTCHA schützt vor automatisierten Zugriffen, ersetzt aber weder sichere Passwörter noch eine Zwei-Faktor-Anmeldung. Für Anmeldungen fordern die WCAG 2.2 (Stufe AA), dass kognitive Tests wie das Abtippen verzerrter Zeichen nicht ohne Alternative nötig sind.

Datenschutz und Barrierefreiheit Wo CAPTCHAs Probleme machen

Gerade bei Drittanbietern lohnt der genaue Blick. Die wichtigsten Stolperfallen:

  • Barrierefreiheit: Interaktive Aufgaben schließen laut W3C viele Menschen mit Behinderungen aus. Das berührt auch die Barrierefreiheit Ihrer Webseite.
  • Datenschutz: Drittanbieter-Verfahren übertragen Daten wie die IP-Adresse. Rechtsgrundlage und mögliche Einwilligung (§ 25 TDDDG) sollten Sie vor dem Einsatz mit Blick auf die DSGVO klären.
  • Abbrüche: Jede zusätzliche Hürde kann Besucher davon abhalten, das Formular abzuschicken.
  • Abhängigkeit: Fällt der Dienst aus oder wird blockiert, lässt sich das Formular womöglich nicht mehr absenden.

FAQ Häufige Fragen zum CAPTCHA

Wofür steht CAPTCHA?

Die Abkürzung steht für Completely Automated Public Turing test to tell Computers and Humans Apart, also einen automatischen Test zur Unterscheidung von Menschen und Computern.

Ist ein CAPTCHA Pflicht?

Nein. Es gibt keine allgemeine Pflicht. Ob es sinnvoll ist, hängt vom Spam-Aufkommen und vom Risiko des jeweiligen Formulars ab.

Gibt es CAPTCHA-Alternativen?

Ja, zum Beispiel Honeypot-Felder, Zeitprüfungen, Rate Limiting und serverseitige Validierung. Diese lassen sich oft ohne sichtbare Hürde umsetzen.

Ist ein CAPTCHA datenschutzkonform?

Das hängt vom Verfahren und Anbieter ab. Prüfen Sie Datenübertragung, Rechtsgrundlage und Einwilligung, bevor Sie es einbinden.

Fazit

Ein CAPTCHA kann Formulare entlasten, ist aber weder Allheilmittel noch kostenlos im Nutzererlebnis. Beginnen Sie mit leisen Maßnahmen, und setzen Sie sichtbare Hürden nur ein, wenn sie nötig sind und niemanden ausschließen.

Quellen, weiterführende Links

Suche
insert coin
Katzen YouTube Thumbnail

Mit dem Aufruf des Videos erklären Sie sich einverstanden, dass Ihre Daten an YouTube übermittelt werden und Sie die Datenschutzerklärung akzeptieren.